 SealDisk
你的文件,
只存在于你的磁盘上
SealDisk 是一块本地离线的加密虚拟磁盘。解锁后它是一个普通的盘符,任何应用都能直接读写;锁定后它只是一个文件,与随机数据无法区分。没有云,没有账号,没有网络模块。
像普通磁盘一样用,
像保险箱一样守
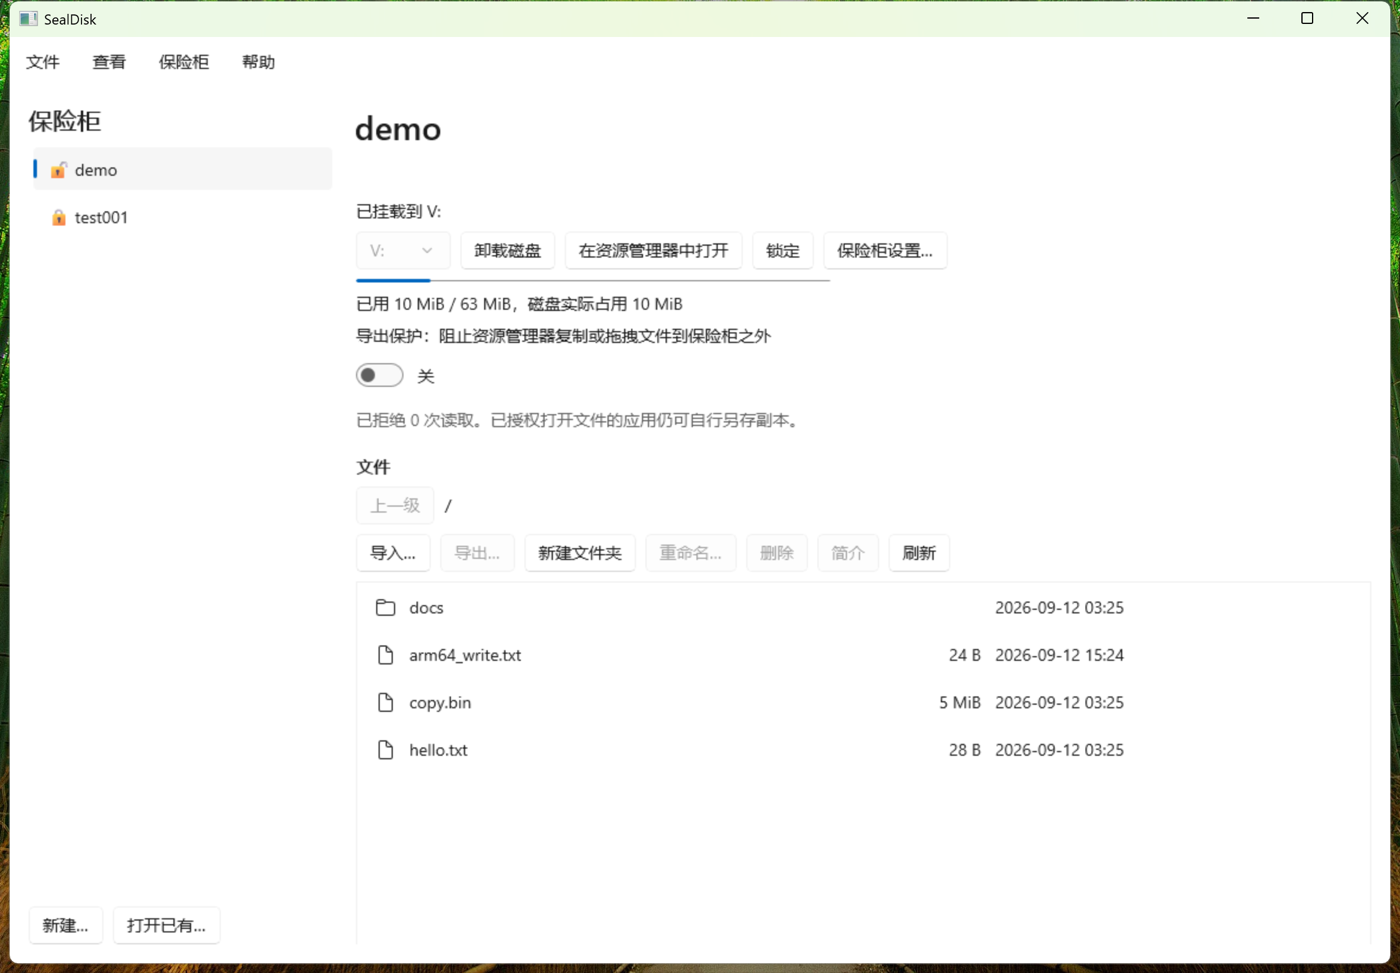
解锁之后,SealDisk 会把容器挂载为系统磁盘。Finder、Office、Photoshop 直接打开与保存,不需要先解密再加密的繁琐流程。
解锁即挂载
输入密码后自动出现在磁盘列表中:macOS 默认挂载到 ~/SealDisk,Windows 分配盘符,所有应用透明读写。锁定后卷立即消失,不留缓存文件。
应用内文件浏览器
不挂载也能导入、导出、预览文本与图片,新建文件夹、重命名、删除。没装 WinFsp 或 macFUSE 也照常可用。
自动锁定
闲置超时、系统睡眠、锁屏或切换用户时自动卸载并清空内存中的密钥。倒计时始终可见,绝不忘记上锁。
恢复码
24 个单词组成的恢复短语,忘记密码时仍能取回数据。输入容忍大小写与空格,错在第几个词会明确提示。
恐慌密码与紧急销毁
为容器设置一个恐慌密码,被迫解锁时输入它会立即抹除主密钥,容器不可恢复。也可以随时按下 ⌘ ⇧ ⌥ ⌫ 触发紧急销毁。粉碎删除会两遍覆写后再删除文件。
窗口防抓取
Windows 上截图、录屏、PrintScreen 得到的都是黑块;macOS 上对第三方录屏与窗口抓取工具隐藏。
导出保护 会员
开启后,文件管理器与未授权进程无法从卷内复制或拖拽文件,只有你放行的应用才能读取内容。Windows 上完整生效;macOS 上对访达不生效,见边界说明。
伪装模式 会员
去掉所有明文特征,容器文件从头到尾都是随机字节。扩展名任意,没人能证明它是一个加密容器。
硬件绑定 会员
可选把设备密钥封装进 Secure Enclave 或 TPM,容器只能在这台机器上打开,复制到别处也没用。
加密审计日志 会员
解锁、挂载、改密、策略拒绝等事件全部记录并加密,以 HMAC 成链,可检测篡改与截断。文件名只以哈希片段出现。
为不能泄露的文件而生
只要敏感文件放在一台会被共用、会带出门、或不完全由你掌控的电脑上,SealDisk 都用得上。
合同、财务表与客户资料
自由职业者和小团队把合同、报表、客户名单放进一个容器:用时挂载,走时锁定。磁盘上不再有任何明文敏感文件。
共用电脑上的私人文件
在家庭或办公室的公用电脑上保存私人照片和文档,不怕被人翻看或拷走。锁定后容器只是一个看不出内容的文件,忘了锁也有自动锁定兜底。
经常带出门的笔记本
把容器绑定到本机的 Secure Enclave 或 TPM,被复制或被盗的文件在别处打不开;再设一个恐慌密码应对最坏的情况。硬件绑定是会员功能。
云盘与 U 盘上的加密备份
容器就是一个文件,原样放到 iCloud、Dropbox、OneDrive 或 U 盘上就行,同步服务看到的只有密文。Mac 上创建,Windows 上照样打开。
三步开始
创建容器
选择位置与大小,设置密码。容器可以固定大小,也可以按需动态增长,删除文件后真正归还磁盘空间。
解锁挂载
输入密码,或用 24 词恢复码。几秒内容器就以一块磁盘的形式出现,卷名由你决定。
像平常一样工作
在任何应用里打开、编辑、保存。完成后点一下锁定,或者什么都不做,等它自己锁上。
公开的设计,
可检验的承诺
我们不用“军用级加密”这类词。下面是 SealDisk 实际采用的算法与参数,你可以逐条核对。
- 密钥永不复用 nonce。 每个数据块的 nonce 由容器随机前缀与单调写计数组成,即使断电也不会回退。
- 改密码不重写数据。 主密钥被密码派生的 KEK 封装,换密码只重封主密钥,20 GB 的容器一秒完成。
- 内存中的密钥受保护。 敏感缓冲区锁定在内存中不进交换区,用完立即清零;Release 构建禁止 core dump。
- 头部双份备份。 4096 字节头部主备两份,任一损坏都能从另一份恢复。
- 窗口防录屏。 应用窗口对屏幕录制与截图工具不可见,会议共享屏幕时不会泄露。
AES-256-GCM,16 KiB 块,12 B nonce + 16 B tagArgon2id(默认 256 MiB / 3 次)→ KEK → 解封主密钥 MKHKDF(MK) → HeaderKey / DataKey / MapKey主密码 · 恢复密钥 · 设备密钥 · 恐慌密码.vault v1,头部 4096 B 主备双份OpenSSL 3,静态链接无。二进制内不含任何网络模块密码
经 Argon2id 派生出 KEK,参数随机器性能自适应。
主密钥 MK
被 KEK 封装存于密钥槽。四个槽中任一个都能解出同一个 MK。
数据密钥
HKDF 派生,头部、数据、分配表分别使用独立密钥。
SealDisk 与 VeraCrypt、Cryptomator、全盘加密的区别
这几种工具各有所长。下面列出差异,方便你选对工具,或者搭配使用。
| SealDisk | VeraCrypt | Cryptomator | FileVault / BitLocker | |
|---|---|---|---|---|
| 使用方式 | 挂载为普通磁盘;macOS 与 Windows 原生应用 | 挂载为磁盘;界面偏技术向,选项繁多 | 挂载为磁盘;面向云同步设计 | 整盘常开,无需挂载 |
| 锁定后磁盘上是什么 | 一个文件,与随机数据无法区分 | 一个文件,与随机数据无法区分 | 一个文件夹,逐文件加密;文件数量与大小可见 | 磁盘本身;登录后对所有人开放 |
| 忘记密码 | 24 词恢复码,离线可用 | 无法恢复,数据丢失 | 恢复密钥 | 恢复密钥,由你或你的账号保管 |
| 被胁迫时 | 恐慌密码抹除主密钥;紧急销毁快捷键 | 隐藏卷,可否认加密 | 无 | 无 |
| 离线、无账号 | 是;不含任何网络代码,授权激活也离线 | 是 | 桌面版是 | 是,系统内置 |
以上基于各产品截至 2026 年 9 月的公开资料,它们都在持续更新,请以官方说明为准。全盘加密保护的是关机状态下的电脑,与加密容器是互补而非替代关系。
基础功能永久免费,四项会员功能按年订阅
不是试用版。免费创建和使用任意数量的容器,不限时间,不需要注册。会员在此之上增加四项功能,给需要的人。
会员 会员
授权码离线激活。续不续费,容器都是你的。
- 伪装模式
- 硬件绑定(Secure Enclave / TPM)
- 导出保护(仅 Windows 完整生效)
- 加密审计日志
- 授权码绑定单台机器,离线激活,不需要账号
- 免费就是免费基础功能永久免费、不限时间,不是试用版。
- 到期不锁数据订阅到期后,你已有的容器和数据完全不受影响:已有的伪装容器与硬件绑定容器照常打开读写,已开启的导出保护继续生效,审计日志照常查看与校验。到期只是不能再新建会员特性的容器、不能再新开启会员开关。许可系统不参与任何密钥派生,这是架构层面的承诺。
- 激活全程离线激活全程离线。机器码是主板标识的不可逆摘要,不含个人信息,也不会上传;许可用内置公钥验签,不产生任何网络请求。换内存、换硬盘、重装系统都不会使授权失效;换主板需要重签,订阅年内免费。
免费下载,无需注册
macOS 版经 Developer ID 签名并通过 Apple 公证;Windows 版是便携版,免安装、免管理员权限。把容器挂载为磁盘需要一个文件系统组件,说明见下。
macOS版本 1.2.0 · Apple Silicon
- macOS 26 及以上:无需安装任何其他软件,内置文件系统扩展负责挂载,首次使用在系统设置里打开开关即可。
- macOS 13 到 15:需安装 macFUSE 才能挂载为磁盘。
- 不挂载也能用应用内文件浏览器导入、导出与预览。暂不提供 Intel 版本。
Windows版本 1.2.0 · x64 与 ARM64
- Windows 10(2004 及以上)与 11。单文件便携版 .exe,双击即用,不需要安装,不需要管理员权限。
- 把容器挂载为盘符需安装 WinFsp(开源)。未安装时应用内文件浏览器照常可用。
- x64 与 ARM64 原生版本,容器文件与 macOS 版通用。MSIX 安装包将在获得代码签名证书后提供。
它做不到的事,我们直接告诉你
安全产品最危险的地方是让你误以为受到了保护。以下是 SealDisk 明确不承诺的场景。
被放行的应用可以把数据带出去
导出保护只能限制哪些进程可以读取卷。一旦某个应用被允许打开文件,它就能“另存为”到别处、复制到剪贴板或上传网页。请只放行你信任的应用。
SSD 上的粉碎不保证物理不可恢复
SSD 的磨损均衡、APFS 快照与 Time Machine 备份都可能保留旧数据副本。请同时开启 FileVault 或 BitLocker 全盘加密。
失败锁定只对本机本软件有效
攻击者拿到容器文件后可以用自己的工具离线尝试密码。真正的防线是 Argon2id 参数与一个足够长的密码。
macOS 上导出保护对访达不生效
macOS 的 FSKit 不向文件系统提供访问进程的身份,因此 macOS 上导出保护拦不住访达复制文件;Windows 上完整生效。购买会员前请确认这一点。macOS 上的变通办法是安装 macFUSE 并切换到内核扩展模式。
单文件上限 4 GiB
当前容器内文件系统基于 FAT,单个文件最大 4 GiB,文件名不能包含 \ / : * ? " < > |。后续版本会替换为自研文件系统并保持容器格式兼容。
内置查看器防打印不覆盖第三方应用
内置的图片、PDF 与文本查看器不提供打印功能,但无法阻止你放行的第三方应用打印。
你可能想问
忘记密码了怎么办?
如果你在创建时生成并保存了 24 词恢复码,可以用它解锁并设置新密码。如果既没有密码也没有恢复码,没有任何人能打开这个容器,包括我们。这是设计如此,而非疏忽。
会员到期后会怎样?
数据不会有任何变化。已有的每个容器都照常打开和读写,包括用了会员功能的容器。你只是不能再新建会员特性容器或新开启会员开关,审计日志在 3 天宽限期后暂停记录。基础功能永久免费。
会员怎么激活?
全程离线,三步:在应用的“设置 → 授权”页复制本机机器码(形如 W-4K7M-2QP9-XB3T-H6ZR);购买时把机器码发给我们;收到一段许可文本后粘贴回同一页面,点激活。不需要账号,不产生任何网络请求。授权页从 1.2.0 版本起提供。
SealDisk 和 VeraCrypt 有什么区别?
两者都能创建看起来像随机数据的加密容器并挂载为磁盘。SealDisk 用 macOS 与 Windows 原生应用换掉了 VeraCrypt 的大量选项,并补上了 VeraCrypt 没有的东西:24 词恢复码、恐慌密码与紧急销毁、自动锁定、窗口防抓取、应用内文件浏览器。VeraCrypt 则提供隐藏卷和 Linux 支持,并且完全开源。详见上方对比表。
容器文件可以放在 iCloud、Dropbox 或移动硬盘上吗?
可以。容器就是一个普通文件,同步服务看到的只是密文。但请在锁定状态下同步,挂载中同步可能产生冲突副本。两台电脑不要同时挂载同一个容器。
挂载容器需要额外安装什么吗?
macOS 26 及以上不需要:SealDisk 内置了沙箱运行的文件系统扩展,首次使用在系统设置里打开开关即可。macOS 13 到 15 需安装 macFUSE,Windows 需安装 WinFsp,两者都是开源软件,许可不允许我们捆绑分发。不装它们也能用应用内文件浏览器导入、导出和预览文件。
Windows 版真的免安装吗?
是。单文件 .exe 不需要安装程序,也不需要管理员权限,首次启动会解压到本地应用数据目录。另有 .zip 目录版。只有把容器挂载为盘符所需的 WinFsp 是单独的系统级安装。
SealDisk 会联网吗?
不会。程序里没有网络模块,不做使用统计,不检查更新,不需要账号。会员授权同样是离线校验:许可用内置公钥验签,不产生任何网络请求。你可以用防火墙验证这一点。
macOS 和 Windows 创建的容器可以互通吗?
可以。两端使用同一套 C++ 核心库和相同的容器格式,一个 .vault 文件在两个平台上都能打开。
伪装模式是怎么做到“不可区分”的?
普通容器有一小段明文标识,用来告诉应用“这是 SealDisk 文件”。伪装模式去掉这段标识,密钥派生参数由你选择的档位号决定,整个文件从第一个字节到最后一个字节都是密文或随机填充。打开时你需要手动指定它是伪装容器并选择档位。