Ваши файлы существуют
только на вашем диске
SealDisk — локальный автономный зашифрованный виртуальный диск. В разблокированном виде это обычный диск, который может читать и записывать любое приложение. В заблокированном — просто файл, неотличимый от случайных данных. Без облака, без аккаунта, без сетевого кода.
Пользуйтесь как диском,
доверяйте как сейфу
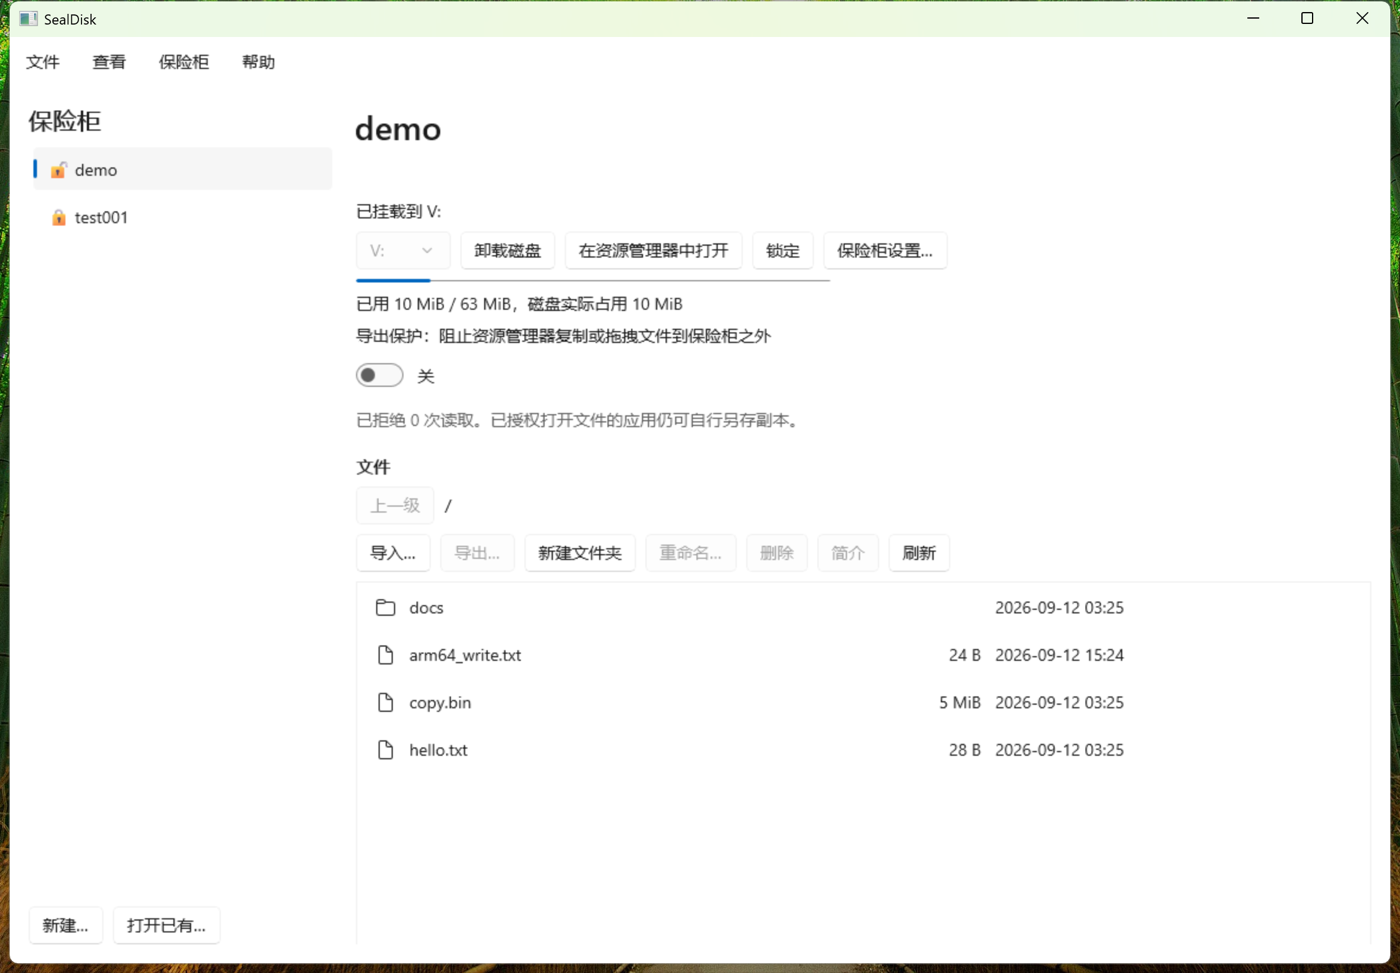
После разблокировки SealDisk монтирует контейнер как системный диск. Finder, Office и Photoshop открывают и сохраняют файлы напрямую. Никакой рутины «расшифровать, изменить, зашифровать снова».
Разблокировал — смонтировал
Введите пароль, и хранилище появится рядом с другими дисками: в ~/SealDisk на macOS, под буквой диска в Windows. Все приложения читают и пишут прозрачно. При блокировке том исчезает, не оставляя кэшированных файлов.
Встроенный обозреватель файлов
Импорт, экспорт, просмотр текста и изображений, создание папок, переименование и удаление без монтирования. Работает даже до установки WinFsp или macFUSE.
Автоблокировка
Блокируется по таймауту простоя, при переходе в сон, блокировке экрана или смене пользователя: том размонтируется, ключи стираются из памяти. Обратный отсчёт всегда на виду.
Фраза восстановления
Фраза из 24 слов вернёт данные, если вы забудете пароль. Ввод терпим к регистру и пробелам, а при ошибке сообщается, какое слово неверно.
Пароль тревоги и экстренное уничтожение
Задайте пароль тревоги: введённый под принуждением, он мгновенно стирает мастер-ключ, и контейнер становится невосстановимым. Или в любой момент нажмите ⌘ ⇧ ⌥ ⌫ для экстренного уничтожения. Безопасное удаление дважды перезаписывает файл перед удалением.
Защита от захвата экрана
В Windows скриншоты, запись экрана и PrintScreen дают чёрный прямоугольник. В macOS окно скрыто от сторонних инструментов записи и захвата окон.
Защита экспорта Pro
Когда она включена, файловые менеджеры и неавторизованные процессы не могут скопировать или перетащить данные с тома. Читать содержимое могут только разрешённые вами приложения. Полностью работает в Windows; в macOS не распространяется на Finder (см. ограничения).
Режим маскировки Pro
Убирает все открытые маркеры, и контейнер от начала до конца состоит из случайных байтов. Любое расширение. Никто не докажет, что это зашифрованный контейнер.
Привязка к оборудованию Pro
По желанию ключ устройства запечатывается в Secure Enclave или TPM, и контейнер открывается только на этой машине. Копия на другом компьютере бесполезна.
Зашифрованный журнал аудита Pro
Разблокировки, монтирования, смены пароля и отказы политики записываются, шифруются и сцепляются через HMAC, поэтому подделка и усечение журнала обнаруживаются. Имена файлов присутствуют только как фрагменты хэшей.
Для файлов, которые не должны утечь
SealDisk пригодится везде, где чувствительные файлы лежат на компьютере, которым вы делитесь, который носите с собой или не полностью контролируете.
Договоры, финансы и данные клиентов
Фрилансеры и небольшие команды держат договоры, таблицы и списки клиентов в одном хранилище: смонтировал на время работы, заблокировал уходя. На диске не остаётся ничего чувствительного в открытом виде.
Личные файлы на общем компьютере
Храните личные фото и документы на семейном или офисном компьютере так, чтобы никто не просматривал и не копировал их. В заблокированном виде хранилище — один непрозрачный файл; автоблокировка подстрахует, если забыли.
Ноутбуки в поездках
Привяжите хранилище к Secure Enclave или TPM своей машины, чтобы скопированный или украденный файл был бесполезен где-либо ещё, и держите пароль тревоги на крайний случай. Привязка к оборудованию — функция Pro.
Зашифрованные копии в облаке и на флешках
Хранилище — это один файл, поэтому его можно как есть положить в iCloud, Dropbox, OneDrive или на флешку. Сервис синхронизации видит только шифротекст. Создали на Mac — открыли в Windows.
Три шага для начала
Создайте хранилище
Выберите расположение и размер, задайте пароль. Хранилище может быть фиксированного размера или расти по мере надобности, а удаление файлов действительно возвращает место на диске.
Разблокируйте и смонтируйте
Введите пароль или фразу восстановления из 24 слов. Через несколько секунд хранилище появится как диск с выбранным вами именем тома.
Работайте как обычно
Открывайте, редактируйте и сохраняйте в любом приложении. Закончив, нажмите «Заблокировать» — или ничего не делайте, и оно заблокируется само.
Открытая архитектура,
обещания, которые можно проверить
Мы не говорим о «шифровании военного уровня». Вот реальные алгоритмы и параметры, которые использует SealDisk, — проверьте каждый.
- Nonce никогда не повторяются. Nonce каждого блока данных складывается из случайного префикса контейнера и монотонного счётчика записи, который не откатывается даже после отключения питания.
- Смена пароля не перезаписывает данные. Мастер-ключ обёрнут ключом KEK, выведенным из пароля. Смена пароля лишь заново оборачивает его, поэтому для хранилища на 20 ГБ это занимает секунду.
- Ключи защищены в памяти. Чувствительные буферы закрепляются в ОЗУ, не попадают в файл подкачки и обнуляются сразу, как перестают быть нужны. В релизных сборках отключены дампы памяти.
- Резервный заголовок. Заголовок размером 4096 байт хранится в двух экземплярах. Если один повреждён, второй его восстанавливает.
- Защита от захвата экрана. Окно приложения невидимо для инструментов записи экрана и скриншотов, поэтому при демонстрации экрана на встрече ничего не утечёт.
AES-256-GCM, блоки 16 КиБ, nonce 12 Б + тег 16 БArgon2id (по умолчанию 256 МиБ, 3 прохода) → KEK → раскрывает мастер-ключ MKHKDF(MK) → HeaderKey / DataKey / MapKeyПароль · Ключ восстановления · Ключ устройства · Пароль тревоги.vault v1, заголовок 4096 Б в двух экземплярахOpenSSL 3, статическая линковкаНет. В бинарнике отсутствует сетевой кодПароль
Argon2id выводит из него KEK с параметрами, подобранными под вашу машину.
Мастер-ключ MK
Обёрнут ключом KEK и хранится в слоте. Любой из четырёх слотов раскрывает один и тот же MK.
Ключи данных
Выводятся через HKDF. Заголовок, данные и карта распределения используют отдельные ключи.
SealDisk против VeraCrypt, Cryptomator и полнодискового шифрования
Каждый из этих инструментов в чём-то хорош. Вот их различия, чтобы выбрать подходящий или сочетать.
| SealDisk | VeraCrypt | Cryptomator | FileVault / BitLocker | |
|---|---|---|---|---|
| Как пользоваться | Монтируется как обычный диск; нативные приложения для macOS и Windows | Монтируется как диск; технический интерфейс с множеством опций | Монтируется как диск; рассчитан на облачную синхронизацию | Постоянно включено для всего диска; монтировать нечего |
| Что на диске в заблокированном виде | Один файл, неотличимый от случайных данных | Один файл, неотличимый от случайных данных | Папка отдельно зашифрованных файлов; количество и размеры видны | Сам диск, открытый любому, кто вошёл в систему |
| Забыли пароль | Фраза восстановления из 24 слов, офлайн | Восстановления нет; данные потеряны | Ключ восстановления | Ключ восстановления у вас или в вашем аккаунте |
| Под принуждением | Пароль тревоги стирает мастер-ключ; горячая клавиша экстренного уничтожения | Скрытые тома для правдоподобного отрицания | Нет | Нет |
| Офлайн, без аккаунта | Да; сетевого кода нет вообще, активация лицензии тоже офлайн | Да | Да для настольного приложения | Да, встроено в систему |
По открытой документации каждого продукта на сентябрь 2026 года; все они развиваются, сверяйтесь с официальными страницами. Полнодисковое шифрование защищает выключенный компьютер и дополняет хранилище, а не заменяет его.
Базовые функции бесплатны навсегда, четыре функции Pro по подписке
Это не пробная версия. Создавайте и используйте сколько угодно хранилищ бесплатно, без ограничения по времени и без регистрации. Pro добавляет четыре функции для тех, кому они нужны.
Бесплатно
Навсегда. Хранилищ без ограничений, без регистрации.
- Создание и монтирование хранилищ без ограничений
- Автоблокировка при простое, сне, блокировке экрана и смене пользователя
- Фраза восстановления из 24 слов
- Пароль тревоги и экстренное уничтожение
- Безопасное удаление
- Встроенный обозреватель файлов
- Защита от захвата экрана
Pro Pro
Активируется офлайн-ключом лицензии. Хранилища остаются вашими, продлеваете вы подписку или нет.
- Режим маскировки
- Привязка к оборудованию (Secure Enclave / TPM)
- Защита экспорта (полностью работает в Windows)
- Зашифрованный журнал аудита
- Лицензионный ключ привязан к одной машине, активируется офлайн и не требует аккаунта
- Бесплатно значит бесплатноБазовые функции бесплатны навсегда, без ограничения по времени. Это не пробная версия.
- Окончание подписки не блокирует данныеКогда подписка заканчивается, уже созданные хранилища и данные не затрагиваются вообще. Замаскированные хранилища и хранилища с привязкой к оборудованию открываются, читаются и записываются как прежде, включённая защита от экспорта продолжает работать, журналы аудита остаются доступны для чтения и проверки. Окончание подписки лишь не даёт создавать новые хранилища с функциями Pro и впервые включать параметры Pro. Система лицензирования никогда не участвует в выводе ключей — это обязательство на уровне архитектуры, а не выбор политики.
- Активация офлайнАктивация полностью офлайн. Код машины — необратимый дайджест идентификатора материнской платы: он не содержит личных данных и никуда не отправляется. Лицензия проверяется встроенным в приложение открытым ключом, без единого сетевого запроса. Замена памяти, дисков или переустановка системы её не отменяют; замена материнской платы требует перевыпуска ключа, бесплатно в течение года подписки.
Бесплатная загрузка без регистрации
Сборка для macOS подписана Developer ID и нотаризована Apple. Сборка для Windows портативна: без установщика и прав администратора. Для монтирования хранилища как диска нужен компонент файловой системы, описанный ниже.
macOSВерсия 1.2.0 · Apple Silicon
- macOS 26 и новее: ничего дополнительно устанавливать не нужно. Встроенное расширение файловой системы монтирует хранилища; один раз включите его в Системных настройках.
- macOS 13–15: установите macFUSE, чтобы монтировать хранилища как диск.
- Без монтирования по-прежнему можно импортировать, экспортировать и просматривать файлы во встроенном обозревателе. Mac на Intel пока не поддерживаются.
WindowsВерсия 1.2.0 · x64 и ARM64
- Windows 10 (2004+) и 11. Портативный .exe одним файлом: двойной щелчок — и готово, без установщика и прав администратора.
- Чтобы монтировать хранилища как букву диска, установите WinFsp (открытый код). Без него встроенный обозреватель всё равно работает.
- Нативные сборки x64 и ARM64. Файлы хранилищ совместимы с macOS. Установщик MSIX появится, когда у нас будет сертификат подписи кода.
Контрольные суммы SHA256 для всех файлов
Чего он не может — говорим прямо
Самое опасное, что может сделать продукт для безопасности, — создать ощущение защищённости там, где её нет. Вот сценарии, которые SealDisk явно не обещает закрыть.
Разрешённые приложения могут вынести данные
Защита экспорта лишь определяет, какие процессы могут читать том. Если приложению разрешено открыть файл, оно может сохранить его в другое место, скопировать в буфер обмена или загрузить в сеть. Разрешайте только приложения, которым доверяете.
Безопасное удаление на SSD физически не гарантируется
Выравнивание износа SSD, снимки APFS и резервные копии Time Machine могут сохранять старые копии данных. Дополнительно включите полнодисковое шифрование FileVault или BitLocker.
Блокировка после неудачных попыток действует только локально
Получив файл контейнера, злоумышленник может перебирать пароли офлайн своими инструментами. Настоящая защита — параметры Argon2id и длинный пароль.
В macOS защита экспорта не распространяется на Finder
FSKit в macOS не сообщает файловой системе, какой процесс обращается к данным, поэтому в macOS защита экспорта не может помешать Finder копировать файлы. В Windows она работает полностью. Проверьте это перед покупкой Pro; обходной путь в macOS — macFUSE в режиме расширения ядра.
Ограничение 4 ГиБ на файл
Внутренняя файловая система пока основана на FAT: один файл не больше 4 ГиБ, а имена не могут содержать \ / : * ? " < > |. В будущем её заменит собственная файловая система с сохранением совместимости формата контейнера.
Защита от печати не распространяется на сторонние приложения
Встроенные просмотрщики изображений, PDF и текста не умеют печатать, но ничто не мешает печатать разрешённому стороннему приложению.
Что вы, возможно, хотите спросить
Что делать, если я забыл пароль?
Если при создании хранилища вы сгенерировали и сохранили фразу восстановления из 24 слов, разблокируйте её с помощью фразы и задайте новый пароль. Без пароля и без фразы открыть хранилище не сможет никто, включая нас. Так задумано, это не упущение.
Что происходит, когда подписка Pro заканчивается?
С данными — ничего. Каждое существующее хранилище открывается и работает как прежде, включая те, где используются функции Pro. Вы лишь теряете возможность создавать новые хранилища с функциями Pro и включать новые опции Pro, а журнал аудита приостанавливается после льготного периода в 3 дня. Базовые функции остаются бесплатными навсегда.
Как активировать Pro?
Три шага, все офлайн: скопируйте код машины в приложении в разделе «Настройки → Лицензия» (вида W-4K7M-2QP9-XB3T-H6ZR); отправьте его нам при покупке; вставьте полученный текст лицензии на той же странице и нажмите «Активировать». Без аккаунта и без сетевых запросов. Страница лицензии доступна начиная с версии 1.2.0.
Чем SealDisk отличается от VeraCrypt?
Оба создают зашифрованные контейнеры, похожие на случайные данные, и монтируют их как диск. SealDisk меняет множество опций VeraCrypt на нативное приложение для macOS и Windows с тем, чего в VeraCrypt нет: фраза восстановления из 24 слов, пароль тревоги и экстренное уничтожение, автоблокировка, защита от захвата экрана и встроенный обозреватель файлов. VeraCrypt предлагает скрытые тома и поддержку Linux и полностью открыт. Подробности — в таблице сравнения выше.
Можно ли хранить файл хранилища в iCloud, Dropbox или на внешнем диске?
Да. Хранилище — обычный файл, и сервисы синхронизации видят только шифротекст. Синхронизируйте его в заблокированном состоянии: синхронизация смонтированного хранилища может создать конфликтующие копии. Никогда не монтируйте одно хранилище на двух компьютерах одновременно.
Нужно ли что-то устанавливать, чтобы смонтировать хранилище?
В macOS 26 и новее — нет: SealDisk содержит собственное изолированное расширение файловой системы, которое вы один раз включаете в Системных настройках. В macOS 13–15 установите macFUSE, в Windows — WinFsp. Оба с открытым кодом, и их лицензии не позволяют нам включать их в поставку. Без них встроенный обозреватель всё равно даёт импортировать, экспортировать и просматривать файлы.
Версия для Windows действительно портативная?
Да. Единственный .exe не требует установщика и прав администратора; при первом запуске он распаковывается в локальную папку данных приложения. Есть и версия в виде папки .zip. Отдельной системной установки требует только WinFsp, нужный для монтирования хранилищ как буквы диска.
SealDisk выходит в интернет?
Нет. В программе нет сетевого кода: ни телеметрии, ни проверки обновлений, ни аккаунта. Лицензии Pro тоже проверяются офлайн — встроенным в приложение открытым ключом, без единого сетевого запроса. Это можно проверить брандмауэром.
Работают ли хранилища и на macOS, и на Windows?
Да. Обе платформы используют одно и то же ядро на C++ и один формат контейнера, так что файл .vault открывается на любой из них.
Как режим маскировки делает хранилище «неотличимым»?
Обычное хранилище содержит короткий открытый маркер, по которому приложение узнаёт файл SealDisk. Режим маскировки убирает его; параметры вывода ключей задаются выбранным вами уровнем, поэтому каждый байт от первого до последнего — либо шифротекст, либо случайное заполнение. Чтобы открыть такое хранилище, вы указываете приложению, что оно замаскировано, и выбираете уровень.
Заприте то, что важно
Базовые функции бесплатны навсегда, автономно, без аккаунта. Создайте первое хранилище через минуту после загрузки.
Скачать SealDisk 1.2.0