Seus arquivos existem
apenas no seu disco
SealDisk é um disco virtual criptografado, local e offline. Desbloqueado, é uma unidade comum que qualquer aplicativo pode ler e gravar. Bloqueado, é apenas um arquivo impossível de distinguir de dados aleatórios. Sem nuvem, sem conta, sem código de rede.
Use como um disco,
confie como em um cofre
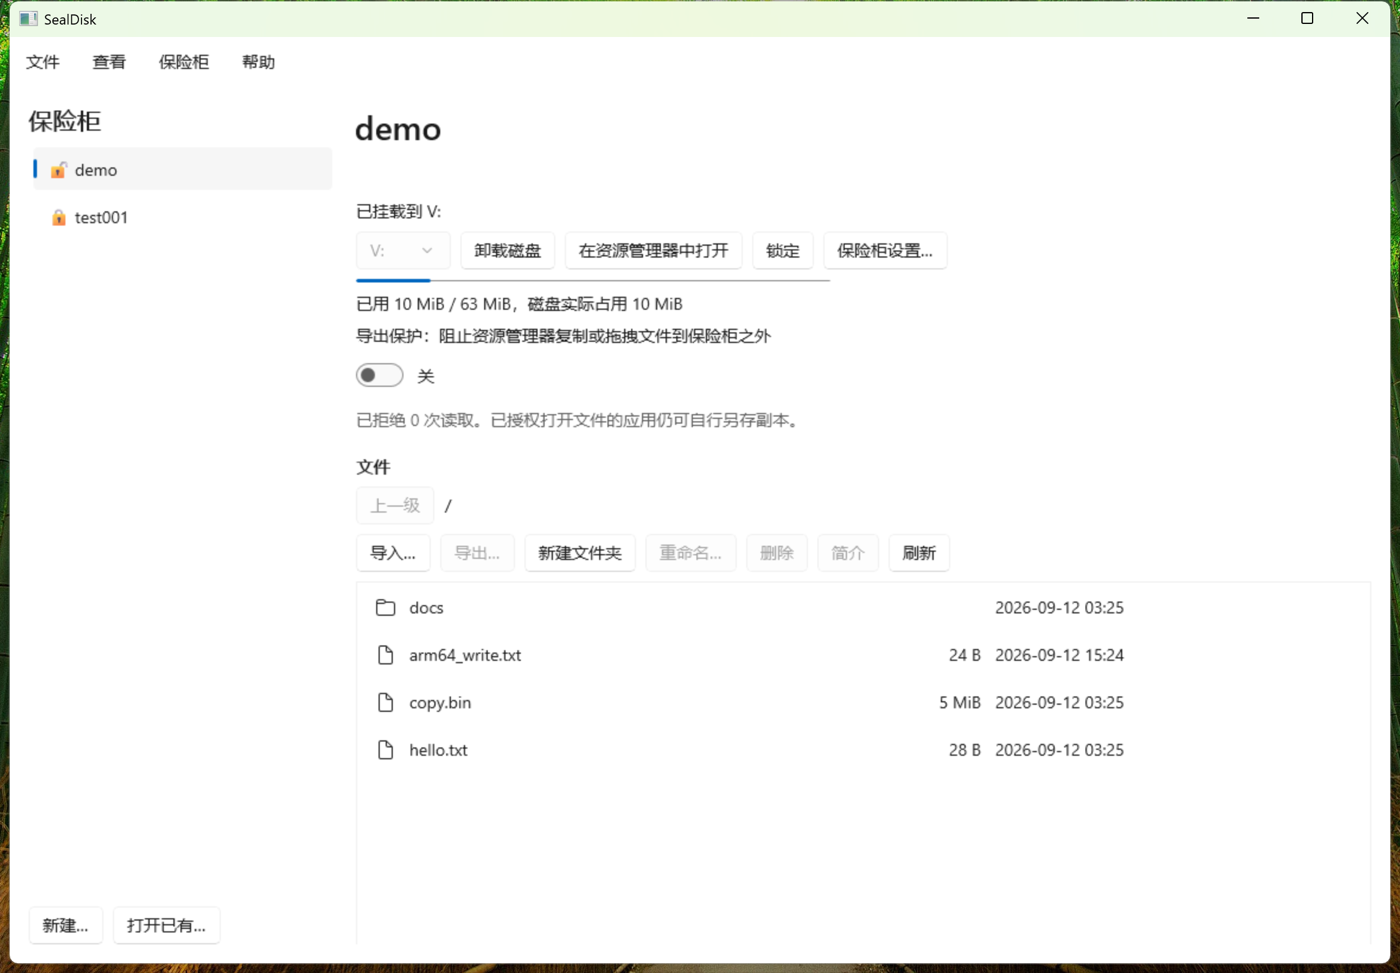
Depois de desbloqueado, o SealDisk monta o contêiner como uma unidade do sistema. Finder, Office e Photoshop abrem e salvam diretamente. Sem a rotina de descriptografar, editar e criptografar de novo.
Desbloquear é montar
Digite a senha e o cofre aparece ao lado dos outros discos: em ~/SealDisk no macOS, como letra de unidade no Windows. Todos os aplicativos leem e gravam de forma transparente. Ao bloquear, o volume desaparece sem deixar arquivos em cache.
Navegador de arquivos integrado
Importe, exporte, visualize textos e imagens, crie pastas, renomeie e exclua sem montar nada. Funciona mesmo antes de instalar o WinFsp ou o macFUSE.
Bloqueio automático
Bloqueia por inatividade, suspensão do sistema, bloqueio de tela ou troca de usuário, desmontando o volume e apagando as chaves da memória. A contagem regressiva fica sempre visível.
Frase de recuperação
Uma frase de 24 palavras recupera seus dados se você esquecer a senha. A entrada tolera maiúsculas e espaços, e os erros indicam qual palavra está errada.
Senha de pânico e destruição de emergência
Defina uma senha de pânico: digitada sob coação, ela apaga a chave mestra na hora e torna o contêiner irrecuperável. Ou pressione ⌘ ⇧ ⌥ ⌫ a qualquer momento para acionar a destruição de emergência. A exclusão segura sobrescreve duas vezes antes de remover o arquivo.
Proteção contra captura de tela
No Windows, capturas de tela, gravações e PrintScreen mostram apenas um bloco preto. No macOS a janela fica oculta para ferramentas de terceiros de gravação e captura de janelas.
Proteção de exportação Pro
Quando ativada, gerenciadores de arquivos e processos não autorizados não conseguem copiar nem arrastar dados para fora do volume. Só os aplicativos que você liberar podem ler o conteúdo. Totalmente eficaz no Windows; no macOS não cobre o Finder (veja as limitações).
Modo disfarce Pro
Remove toda marca em texto claro, e o contêiner vira bytes aleatórios do início ao fim. Use qualquer extensão. Ninguém consegue provar que é um contêiner criptografado.
Vínculo com o hardware Pro
Opcionalmente, sele a chave do dispositivo no Secure Enclave ou no TPM para que o contêiner só abra nesta máquina. Uma cópia em outro lugar é inútil.
Registro de auditoria criptografado Pro
Desbloqueios, montagens, trocas de senha e negações de política são registrados, criptografados e encadeados com HMAC, de modo que adulteração e truncamento são detectáveis. Nomes de arquivo aparecem apenas como fragmentos de hash.
Feito para arquivos que não podem vazar
O SealDisk serve sempre que você guarda arquivos sensíveis em um computador compartilhado, que leva para fora ou que não controla por completo.
Contratos, finanças e dados de clientes
Freelancers e equipes pequenas guardam contratos, planilhas e listas de clientes em um cofre: montado ao trabalhar, bloqueado ao sair. Nada sensível fica exposto no disco.
Arquivos pessoais em um computador compartilhado
Guarde fotos e documentos pessoais no computador da família ou do escritório sem que ninguém os veja ou copie. Bloqueado, o cofre é um arquivo opaco; o bloqueio automático cobre os esquecimentos.
Notebooks que viajam
Vincule o cofre ao Secure Enclave ou ao TPM da sua máquina para que um arquivo copiado ou roubado seja inútil em outro lugar, e tenha uma senha de pânico para o pior caso. O vínculo com o hardware é um recurso Pro.
Backups criptografados na nuvem e em pen drives
Um cofre é um único arquivo, então vai como está para o iCloud, Dropbox, OneDrive ou um pen drive. O serviço de sincronização só vê texto cifrado. Crie no Mac, abra no Windows.
Três passos para começar
Crie um cofre
Escolha local e tamanho e defina uma senha. O cofre pode ter tamanho fixo ou crescer sob demanda, e apagar arquivos devolve espaço real ao disco.
Desbloqueie e monte
Digite a senha ou a frase de recuperação de 24 palavras. Em segundos o cofre aparece como um disco com o nome de volume que você escolheu.
Trabalhe normalmente
Abra, edite e salve em qualquer aplicativo. Ao terminar, clique em Bloquear, ou não faça nada e deixe que ele se bloqueie sozinho.
Um projeto aberto,
promessas que você pode conferir
Não falamos em "criptografia de nível militar". Estes são os algoritmos e parâmetros que o SealDisk realmente usa, para que você possa verificar cada um.
- Nonces nunca são reutilizados. O nonce de cada bloco combina um prefixo aleatório do contêiner com um contador de gravação monotônico que nunca retrocede, nem após queda de energia.
- Trocar a senha não regrava os dados. A chave mestra é envelopada por uma KEK derivada da sua senha. Trocar a senha só a envelopa de novo, então um cofre de 20 GB leva um segundo.
- As chaves ficam protegidas na memória. Buffers sensíveis são fixados na RAM, mantidos fora do swap e zerados assim que deixam de ser necessários. Builds de lançamento desativam core dumps.
- Cabeçalho redundante. O cabeçalho de 4096 bytes é gravado em duplicata. Se uma cópia for danificada, a outra a restaura.
- Proteção contra captura de tela. A janela do aplicativo é invisível para ferramentas de gravação e captura de tela, então nada vaza ao compartilhar a tela numa reunião.
AES-256-GCM, blocos de 16 KiB, nonce de 12 B + tag de 16 BArgon2id (padrão 256 MiB, 3 passagens) → KEK → desenvelopa a chave mestra MKHKDF(MK) → HeaderKey / DataKey / MapKeySenha · Chave de recuperação · Chave do dispositivo · Senha de pânico.vault v1, cabeçalho de 4096 B em duplicataOpenSSL 3, vinculada estaticamenteNenhuma. O binário não contém código de redeSenha
O Argon2id deriva a KEK, com parâmetros ajustados à sua máquina.
Chave mestra MK
Envelopada pela KEK e guardada em um slot. Qualquer um dos quatro slots desenvelopa a mesma MK.
Chaves de dados
Derivadas com HKDF. Cabeçalho, dados e mapa de alocação usam chaves próprias.
SealDisk contra VeraCrypt, Cryptomator e criptografia de disco completo
Cada uma dessas ferramentas é boa em algo. Aqui estão as diferenças, para você escolher a certa ou combiná-las.
| SealDisk | VeraCrypt | Cryptomator | FileVault / BitLocker | |
|---|---|---|---|---|
| Como se usa | Monta como unidade comum; apps nativos para macOS e Windows | Monta como unidade; interface técnica com muitas opções | Monta como unidade; projetado para sincronização na nuvem | Sempre ativo no disco inteiro; nada a montar |
| O que fica no disco quando bloqueado | Um arquivo, indistinguível de dados aleatórios | Um arquivo, indistinguível de dados aleatórios | Uma pasta de arquivos criptografados um a um; quantidade e tamanhos visíveis | O próprio disco, aberto a qualquer usuário conectado |
| Senha esquecida | Frase de recuperação de 24 palavras, offline | Sem recuperação; os dados se perdem | Chave de recuperação | Chave de recuperação guardada por você ou pela sua conta |
| Sob coação | A senha de pânico apaga a chave mestra; atalho de destruição de emergência | Volumes ocultos para negação plausível | Nenhuma | Nenhuma |
| Offline, sem conta | Sim; nenhum código de rede, a ativação da licença também é offline | Sim | Sim para o app de desktop | Sim, integrado ao sistema |
Baseado na documentação pública de cada produto em setembro de 2026; todos evoluem, então confira as páginas oficiais. A criptografia de disco completo protege uma máquina desligada e complementa um cofre em vez de substituí-lo.
Recursos básicos grátis para sempre, quatro recursos Pro por assinatura
Não é uma versão de teste. Crie e use quantos cofres quiser de graça, sem limite de tempo e sem cadastro. O Pro acrescenta quatro recursos para quem precisa.
Grátis
Para sempre. Cofres ilimitados, sem cadastro.
- Criar e montar cofres, sem limite
- Bloqueio automático por inatividade, suspensão, bloqueio de tela e troca de usuário
- Frase de recuperação de 24 palavras
- Senha de pânico e destruição de emergência
- Exclusão segura
- Navegador de arquivos integrado
- Proteção contra captura de tela
Pro Pro
Liberado com uma chave de licença offline. Seus cofres continuam seus, renovando ou não.
- Modo disfarce
- Vínculo com o hardware (Secure Enclave / TPM)
- Proteção de exportação (totalmente eficaz no Windows)
- Registro de auditoria criptografado
- A chave de licença fica vinculada a uma máquina, é ativada offline e não exige conta
- Grátis é grátis mesmoOs recursos básicos são gratuitos para sempre, sem limite de tempo. Não é uma versão de teste.
- O vencimento nunca bloqueia seus dadosQuando a assinatura expira, os cofres e os dados que você já tem não são afetados de forma alguma. Cofres disfarçados e vinculados ao hardware continuam abrindo, lendo e gravando como antes, a proteção de exportação que você ativou continua valendo e os logs de auditoria continuam legíveis e verificáveis. A expiração apenas impede criar novos cofres com funções Pro ou ativar opções Pro pela primeira vez. O sistema de licenças nunca participa da derivação de chaves: é um compromisso de arquitetura, não uma decisão de política.
- Ativação offlineA ativação é totalmente offline. O código da máquina é um resumo irreversível do identificador da placa-mãe: não contém informações pessoais e nunca é enviado. A licença é verificada com uma chave pública embutida no app, sem nenhuma requisição de rede. Trocar memória ou discos ou reinstalar o sistema não a invalida; trocar a placa-mãe exige uma chave reemitida, grátis dentro do ano de assinatura.
Download grátis, sem cadastro
A versão para macOS é assinada com Developer ID e notarizada pela Apple. A versão para Windows é portátil: sem instalador e sem direitos de administrador. Montar um cofre como unidade exige um componente de sistema de arquivos, descrito abaixo.
macOSVersão 1.2.0 · Apple Silicon
- macOS 26 ou posterior: nada mais a instalar. A extensão de sistema de arquivos integrada monta os cofres; ative-a uma vez nos Ajustes do Sistema.
- macOS 13 a 15: instale o macFUSE para montar cofres como unidade.
- Sem montar, você ainda pode importar, exportar e visualizar arquivos no navegador integrado. Macs com Intel ainda não são suportados.
WindowsVersão 1.2.0 · x64 e ARM64
- Windows 10 (2004+) e 11. .exe portátil de arquivo único: clique duas vezes e pronto, sem instalador e sem direitos de administrador.
- Para montar cofres como letra de unidade, instale o WinFsp (código aberto). Sem ele, o navegador integrado continua funcionando.
- Builds nativos x64 e ARM64. Os arquivos de cofre são intercambiáveis com o macOS. Um instalador MSIX virá assim que tivermos um certificado de assinatura de código.
O que ele não faz, dito com clareza
O mais perigoso que um produto de segurança pode fazer é dar a sensação de proteção quando ela não existe. Estes são os cenários que o SealDisk explicitamente não promete cobrir.
Aplicativos liberados podem levar dados para fora
A proteção de exportação só controla quais processos podem ler o volume. Uma vez que um aplicativo pode abrir um arquivo, ele pode salvá-lo em outro lugar, copiá-lo para a área de transferência ou enviá-lo. Libere apenas aplicativos confiáveis.
A exclusão segura em SSD não é garantida fisicamente
O nivelamento de desgaste dos SSDs, os snapshots do APFS e os backups do Time Machine podem manter cópias antigas. Ative também a criptografia de disco completo com FileVault ou BitLocker.
O bloqueio por tentativas falhas só vale localmente
Quem obtiver o arquivo do contêiner pode testar senhas offline com suas próprias ferramentas. A defesa real são os parâmetros do Argon2id e uma senha longa.
No macOS a proteção de exportação não cobre o Finder
O FSKit do macOS não informa ao sistema de arquivos qual processo está acessando, então no macOS a proteção de exportação não consegue impedir o Finder de copiar arquivos. No Windows ela é totalmente eficaz. Confira isso antes de comprar o Pro; no macOS a alternativa é o macFUSE em modo de extensão de kernel.
Limite de 4 GiB por arquivo
O sistema de arquivos interno é por enquanto baseado em FAT: cada arquivo tem no máximo 4 GiB e os nomes não podem conter \ / : * ? " < > |. Uma versão futura o substituirá por um sistema próprio mantendo o formato do contêiner compatível.
A proteção contra impressão não cobre aplicativos de terceiros
Os visualizadores integrados de imagem, PDF e texto não têm função de impressão, mas nada impede que um aplicativo de terceiros liberado imprima.
O que você talvez queira saber
E se eu esquecer minha senha?
Se você gerou e guardou a frase de recuperação de 24 palavras ao criar o cofre, use-a para desbloquear e definir uma nova senha. Sem nenhuma das duas, ninguém consegue abrir o cofre, nem nós. É assim por projeto, não por descuido.
O que acontece quando a assinatura Pro vence?
Nada acontece com seus dados. Todos os cofres existentes abrem e funcionam exatamente como antes, inclusive os que usam recursos Pro. Você só perde a possibilidade de criar novos cofres com recursos Pro ou ligar novas opções Pro, e o registro de auditoria pausa após um período de carência de 3 dias. Os recursos básicos continuam gratuitos para sempre.
Como ativo o Pro?
Três passos, todos offline: copie o código da máquina em Ajustes → Licença no app (no formato W-4K7M-2QP9-XB3T-H6ZR); envie-o para nós na compra; cole o texto de licença recebido na mesma página e clique em Ativar. Sem conta, sem requisição de rede. A página de licença está disponível a partir da versão 1.2.0.
Qual a diferença entre o SealDisk e o VeraCrypt?
Ambos criam contêineres criptografados que parecem dados aleatórios e são montados como unidade. O SealDisk troca as muitas opções do VeraCrypt por um app nativo para macOS e Windows com coisas que o VeraCrypt não tem: frase de recuperação de 24 palavras, senha de pânico e destruição de emergência, bloqueio automático, proteção contra captura de tela e navegador de arquivos integrado. O VeraCrypt oferece volumes ocultos e suporte a Linux, e é totalmente de código aberto. A tabela comparativa acima traz os detalhes.
Posso guardar o arquivo do cofre no iCloud, Dropbox ou num disco externo?
Sim. O cofre é um arquivo comum, e os serviços de sincronização só veem texto cifrado. Sincronize com o cofre bloqueado; sincronizar um cofre montado pode gerar cópias em conflito. Nunca monte o mesmo cofre em dois computadores ao mesmo tempo.
Preciso instalar algo para montar um cofre?
No macOS 26 ou posterior, não: o SealDisk traz sua própria extensão de sistema de arquivos em sandbox, que você ativa uma vez nos Ajustes do Sistema. No macOS 13 a 15 instale o macFUSE; no Windows instale o WinFsp. Ambos são de código aberto e suas licenças não nos permitem incluí-los. Sem eles, o navegador integrado ainda permite importar, exportar e visualizar arquivos.
A versão para Windows é realmente portátil?
Sim. O .exe de arquivo único não precisa de instalador nem de direitos de administrador; na primeira execução ele se descompacta na sua pasta local de dados de aplicativo. Também há uma versão em pasta .zip. Apenas o WinFsp, necessário para montar cofres como letra de unidade, é uma instalação de sistema separada.
O SealDisk se conecta à internet?
Não. Não há código de rede no programa: sem telemetria, sem verificação de atualizações, sem conta. As licenças Pro também são verificadas offline, com uma chave pública embutida no aplicativo e sem nenhuma requisição de rede. Você pode conferir com um firewall.
Os cofres funcionam entre macOS e Windows?
Sim. As duas plataformas compartilham o mesmo núcleo em C++ e o mesmo formato de contêiner, então um arquivo .vault abre em qualquer uma delas.
Como o modo disfarce torna um cofre "indistinguível"?
Um cofre normal carrega uma pequena marca em texto claro que informa ao aplicativo que é um arquivo do SealDisk. O modo disfarce a remove; os parâmetros de derivação de chaves vêm de um nível que você escolhe, de modo que cada byte, do primeiro ao último, é texto cifrado ou preenchimento aleatório. Para abrir, você informa ao aplicativo que é um cofre disfarçado e escolhe o nível.
Tranque o que importa
Recursos básicos grátis para sempre, offline, sem conta. Crie seu primeiro cofre um minuto depois de baixar.
Baixar SealDisk 1.2.0