 SealDisk
あなたのファイルは
あなたのディスクにだけ
SealDisk はローカルで動くオフラインの暗号化仮想ディスクです。ロック解除中は、どのアプリからも読み書きできる普通のドライブ。ロックすれば、ランダムデータと見分けのつかないただのファイルになります。クラウドなし、アカウントなし、ネットワークコードなし。
ディスクのように使い、
金庫のように信頼する
ロック解除すると、SealDisk はコンテナをシステムドライブとしてマウントします。Finder、Office、Photoshop から直接開いて保存でき、復号して編集して再暗号化する手間はありません。
解除すれば即マウント
パスワードを入力すると、ボールトが他のディスクと並んで現れます。macOS では ~/SealDisk の下に、Windows ではドライブレターとして。すべてのアプリが透過的に読み書きできます。ロックするとボリュームは即座に消え、キャッシュファイルも残りません。
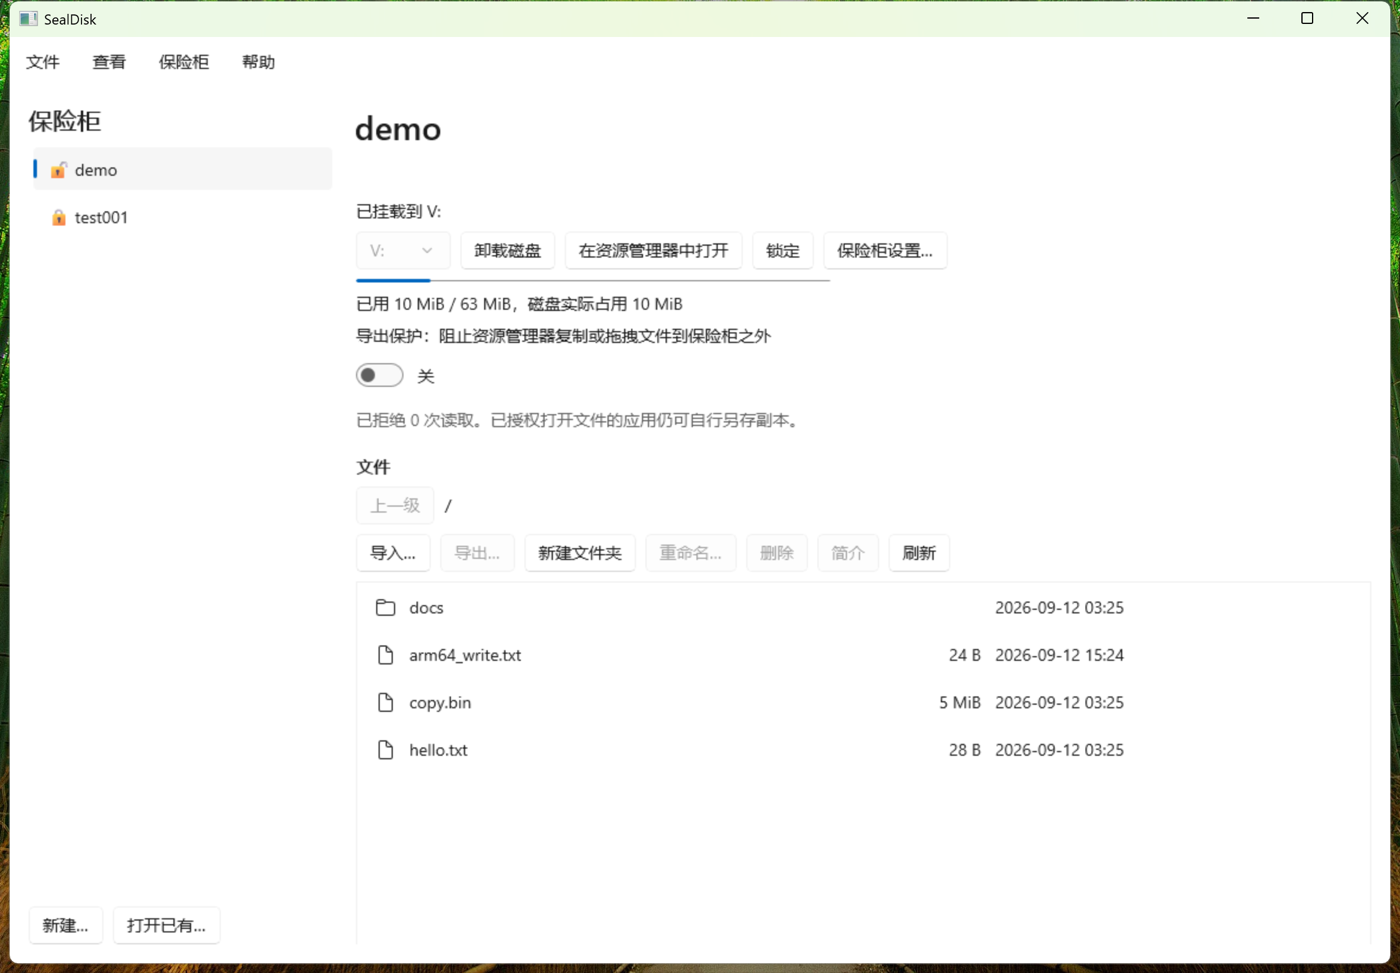
内蔵ファイルブラウザ
何もマウントせずに、取り込み、書き出し、テキストと画像のプレビュー、フォルダ作成、名前変更、削除ができます。WinFsp や macFUSE をインストールする前でも使えます。
自動ロック
アイドルタイムアウト、スリープ、画面ロック、ユーザー切り替えで自動的にロックし、ボリュームをアンマウントしてメモリ上の鍵を消去します。カウントダウンは常に表示され、ロックし忘れがありません。
リカバリーフレーズ
24 語のリカバリーフレーズで、パスワードを忘れてもデータを取り戻せます。大文字小文字や空白の違いは許容され、間違えた場合はどの単語が違うかを示します。
パニックパスワードと緊急破壊
パニックパスワードを設定しておくと、強要された際にそれを入力するだけでマスター鍵が即座に消去され、コンテナは復元不能になります。いつでも ⌘ ⇧ ⌥ ⌫ で緊急破壊を実行することもできます。完全削除はファイルを 2 回上書きしてから削除します。
画面キャプチャ対策
Windows ではスクリーンショット、画面録画、PrintScreen が黒い矩形になります。macOS ではサードパーティの録画ツールやウィンドウキャプチャツールからウィンドウが隠されます。
エクスポート保護 Pro
有効にすると、ファイルマネージャーや未許可のプロセスはボリュームからデータをコピーもドラッグもできません。許可したアプリだけが内容を読めます。Windows では完全に機能し、macOS では Finder に対して効きません(できないことを参照)。
偽装モード Pro
平文の目印をすべて取り除き、コンテナを先頭から末尾までランダムなバイト列にします。拡張子は自由。暗号化コンテナだと証明できる人はいません。
ハードウェア結合 Pro
任意でデバイス鍵を Secure Enclave または TPM に封印し、コンテナをこのマシンでしか開けなくします。別の場所にコピーしても無意味です。
暗号化された監査ログ Pro
ロック解除、マウント、パスワード変更、ポリシーによる拒否をすべて記録して暗号化し、HMAC で連鎖させるため、改ざんや切り詰めを検出できます。ファイル名はハッシュの断片としてのみ現れます。
漏らしてはいけないファイルのために
共用する、持ち歩く、または完全には管理できないコンピュータに機密ファイルを置く場面なら、どこでも SealDisk が役立ちます。
契約書、財務資料、顧客データ
フリーランスや小さなチームは、契約書、表計算、顧客リストを一つのボールトに入れ、作業中はマウントし、離れるときにロックします。ディスク上に機密ファイルが平文で残ることはありません。
共用パソコンの私的なファイル
家族や職場の共用機に個人の写真や書類を置いても、誰かに見られたりコピーされたりしません。ロック中のボールトは中身の読めない一つのファイルで、ロックし忘れても自動ロックが働きます。
持ち歩くノートパソコン
ボールトをこのマシンの Secure Enclave や TPM に結び付ければ、コピーや盗難に遭ったファイルは他の場所では役に立ちません。最悪の場合に備えてパニックパスワードも用意できます。ハードウェア結合は Pro の機能です。
クラウドや USB メモリへの暗号化バックアップ
ボールトは一つのファイルなので、iCloud、Dropbox、OneDrive、USB メモリにそのまま置けます。同期サービスに見えるのは暗号文だけ。Mac で作って Windows で開けます。
3 ステップで始める
ボールトを作る
場所とサイズを選び、パスワードを設定します。固定サイズにも、必要に応じて拡張する設定にもでき、ファイルを削除すればディスク容量は実際に戻ります。
解除してマウント
パスワードか 24 語のリカバリーフレーズを入力します。数秒で、指定したボリューム名のディスクとして現れます。
いつも通りに作業
どのアプリでも開いて、編集して、保存するだけ。終わったらロックをクリックするか、何もせず自動でロックされるのを待ちます。
公開された設計、
検証できる約束
「軍事レベルの暗号化」とは言いません。SealDisk が実際に使うアルゴリズムとパラメータを示します。ひとつずつ確かめてください。
- nonce は決して再利用しない。 各データブロックの nonce は、コンテナ固有のランダムな接頭辞と単調増加の書き込みカウンタから成り、電源断の後でも巻き戻りません。
- パスワード変更でデータは書き換えない。 マスター鍵はパスワード由来の KEK で包まれています。変更時はその包み直しだけなので、20 GB のボールトでも一秒で終わります。
- メモリ上の鍵を保護。 機密バッファは RAM に固定してスワップに出さず、不要になった瞬間にゼロ化します。リリースビルドではコアダンプを無効にしています。
- ヘッダは二重化。 4096 バイトのヘッダを 2 部保存します。片方が壊れてももう片方から復元できます。
- 画面キャプチャ対策。 アプリのウィンドウは画面収録やスクリーンショットのツールから見えないため、会議で画面共有しても漏れません。
AES-256-GCM、16 KiB ブロック、12 B nonce + 16 B タグArgon2id(既定 256 MiB、3 パス)→ KEK → マスター鍵 MK を展開HKDF(MK) → HeaderKey / DataKey / MapKeyパスワード · リカバリー鍵 · デバイス鍵 · パニックパスワード.vault v1、4096 B ヘッダを二重保存OpenSSL 3、静的リンクなし。バイナリにネットワークコードは含まれないパスワード
Argon2id が KEK を導出します。パラメータはマシン性能に合わせて調整されます。
マスター鍵 MK
KEK で包んで鍵スロットに保存。4 つのスロットのどれからでも同じ MK を取り出せます。
データ鍵
HKDF で導出。ヘッダ、データ、割り当てマップはそれぞれ独立した鍵を使います。
SealDisk と VeraCrypt、Cryptomator、ディスク全体暗号化の違い
それぞれのツールに得意分野があります。違いをまとめたので、適したものを選ぶか、組み合わせてください。
| SealDisk | VeraCrypt | Cryptomator | FileVault / BitLocker | |
|---|---|---|---|---|
| 使い方 | 普通のドライブとしてマウント。macOS と Windows のネイティブアプリ | ドライブとしてマウント。技術者向けの画面で選択肢が多い | ドライブとしてマウント。クラウド同期向けの設計 | ディスク全体に常時有効。マウント不要 |
| ロック時にディスク上にあるもの | ランダムデータと区別できない一つのファイル | ランダムデータと区別できない一つのファイル | ファイルごとに暗号化されたフォルダ。数とサイズは見える | ディスクそのもの。ログイン中は誰でも読める |
| パスワードを忘れたとき | 24 語のリカバリーフレーズ、オフライン | 復旧手段なし。データは失われる | リカバリーキー | 自分またはアカウントで保管するリカバリーキー |
| 強要されたとき | パニックパスワードでマスター鍵を消去。緊急破壊のショートカット | 隠しボリュームによる否認可能性 | なし | なし |
| オフライン、アカウント不要 | はい。ネットワークコードは一切なく、ライセンス認証もオフライン | はい | デスクトップアプリははい | はい。OS に内蔵 |
2026 年 9 月時点の各製品の公開資料に基づきます。いずれも更新が続いているため、公式ページで確認してください。ディスク全体暗号化は電源オフ時のマシンを守るもので、ボールトの代替ではなく補完です。
基本機能は永久無料、4 つの Pro 機能はサブスクリプション
試用版ではありません。ボールトはいくつでも無料で作成・利用でき、期限も登録もありません。Pro は必要な人向けに 4 つの機能を追加します。
無料
永久に。ボールト数無制限、登録不要。
- ボールトの作成とマウント、数の制限なし
- アイドル、スリープ、画面ロック、ユーザー切り替え時の自動ロック
- 24 語のリカバリーフレーズ
- パニックパスワードと緊急破壊
- 完全削除
- 内蔵ファイルブラウザ
- 画面キャプチャ対策
Pro Pro
オフラインのライセンスキーで有効化。更新してもしなくても、ボールトはあなたのものです。
- 偽装モード
- ハードウェア結合(Secure Enclave / TPM)
- エクスポート保護(Windows で完全に機能)
- 暗号化された監査ログ
- ライセンスキーは 1 台に紐付き、オフラインでアクティベート。アカウント不要
- 無料は本当に無料基本機能は期限なしで永久に無料です。試用版ではありません。
- 期限切れでもデータはロックされないサブスクリプションが期限切れになっても、すでにお持ちのボールトとデータはまったく影響を受けません。偽装ボールトもハードウェア紐付けボールトもこれまでどおり開いて読み書きでき、有効にした書き出し保護はそのまま機能し、監査ログも引き続き閲覧・検証できます。期限切れで止まるのは、Pro 機能を使った新しいボールトの作成と、Pro 設定を新たに有効にすることだけです。ライセンスは鍵の導出に一切関与しません。これはポリシーではなくアーキテクチャ上の約束です。
- 有効化はオフライン有効化は完全にオフラインです。マシンコードはマザーボード識別子の不可逆なダイジェストで、個人情報を含まず、送信されることもありません。ライセンスはアプリ内蔵の公開鍵で検証し、ネットワーク通信は一切ありません。メモリやディスクの交換、OS の再インストールでは無効になりません。マザーボードの交換時は鍵の再発行が必要で、サブスクリプション期間内は無料です。
無料ダウンロード、登録不要
macOS 版は Developer ID で署名され Apple の公証を受けています。Windows 版はポータブルで、インストーラも管理者権限も不要です。ボールトをドライブとしてマウントするにはファイルシステムのコンポーネントが必要です(下記参照)。
macOSバージョン 1.2.0 · Apple Silicon
- macOS 26 以降:追加インストールは不要。内蔵のファイルシステム機能拡張がボールトをマウントします。初回にシステム設定で有効にするだけです。
- macOS 13 〜 15:ボールトをドライブとしてマウントするには macFUSE をインストールしてください。
- マウントしなくても、内蔵ブラウザでファイルの取り込み、書き出し、プレビューはできます。Intel Mac はまだ未対応です。
Windowsバージョン 1.2.0 · x64 と ARM64
- Windows 10(2004 以降)と 11。単一ファイルのポータブル .exe:ダブルクリックですぐ使え、インストーラも管理者権限も不要です。
- ボールトをドライブレターとしてマウントするには WinFsp(オープンソース)をインストールしてください。なくても内蔵ファイルブラウザは使えます。
- x64 と ARM64 のネイティブビルド。ボールトファイルは macOS と共通です。MSIX インストーラはコード署名証明書を取得後に提供します。
できないことは、はっきり伝えます
セキュリティ製品で最も危険なのは、守られていないのに守られていると思わせることです。以下は SealDisk が明示的に保証しない場面です。
許可したアプリはデータを持ち出せる
エクスポート保護は、どのプロセスがボリュームを読めるかを制限するだけです。ファイルを開くことを許可したアプリは、別の場所に保存したり、クリップボードにコピーしたり、アップロードしたりできます。信頼できるアプリだけを許可してください。
SSD 上の完全削除は物理的に保証されない
SSD のウェアレベリング、APFS スナップショット、Time Machine バックアップに古いデータが残ることがあります。FileVault や BitLocker のディスク全体暗号化も併用してください。
失敗回数によるロックはローカルでしか効かない
コンテナファイルを入手した攻撃者は、自分のツールでオフラインでパスワードを試せます。本当の防御は Argon2id のパラメータと十分に長いパスワードです。
macOS ではエクスポート保護が Finder に効かない
macOS の FSKit はどのプロセスがアクセスしているかをファイルシステムに伝えないため、macOS のエクスポート保護は Finder によるコピーを止められません。Windows では完全に機能します。Pro を購入する前にこの点を確認してください。macOS での回避策はカーネル拡張モードの macFUSE です。
1 ファイル 4 GiB の上限
現在ボールト内のファイルシステムは FAT ベースで、1 ファイルは最大 4 GiB、ファイル名に \ / : * ? " < > | は使えません。将来のバージョンで独自ファイルシステムに置き換え、コンテナ形式の互換性は維持します。
印刷防止はサードパーティ製アプリには及ばない
内蔵の画像、PDF、テキストビューアには印刷機能がありませんが、許可したサードパーティ製アプリの印刷を止めることはできません。
気になりそうなこと
パスワードを忘れたら?
作成時に 24 語のリカバリーフレーズを生成して保管していれば、それでロック解除して新しいパスワードを設定できます。どちらもない場合、私たちを含めて誰にもこのボールトは開けません。これは設計上の意図であり、手落ちではありません。
Pro のサブスクリプションが切れるとどうなりますか?
データには何も起きません。Pro 機能を使ったものも含め、既存のボールトはすべてこれまで通り開いて使えます。失われるのは Pro 機能付きの新しいボールトの作成と新たな Pro オプションの有効化だけで、監査ログは 3 日間の猶予期間の後に一時停止します。基本機能は永久に無料のままです。
Pro はどうやって有効化しますか?
3 ステップ、すべてオフラインです。アプリの「設定 → ライセンス」でマシンコード(W-4K7M-2QP9-XB3T-H6ZR のような形式)をコピーし、購入時に私たちへ送り、受け取ったライセンス文字列を同じページに貼り付けて「有効化」を押します。アカウントもネットワーク通信も不要です。ライセンスページはバージョン 1.2.0 から提供されます。
SealDisk と VeraCrypt の違いは?
どちらもランダムデータに見える暗号化コンテナを作り、ドライブとしてマウントします。SealDisk は VeraCrypt の豊富な選択肢の代わりに、macOS と Windows のネイティブアプリと、VeraCrypt にないものを提供します。24 語のリカバリーフレーズ、パニックパスワードと緊急破壊、自動ロック、画面キャプチャ対策、内蔵ファイルブラウザです。VeraCrypt には隠しボリュームと Linux 対応があり、完全にオープンソースです。詳細は上の比較表をご覧ください。
ボールトファイルを iCloud、Dropbox、外付けドライブに置けますか?
はい。ボールトは普通のファイルで、同期サービスから見えるのは暗号文だけです。同期はロックした状態で行ってください。マウント中に同期すると競合コピーが生じることがあります。同じボールトを 2 台で同時にマウントしないでください。
ボールトをマウントするのに何かインストールが必要ですか?
macOS 26 以降では不要です。SealDisk はサンドボックスで動く独自のファイルシステム機能拡張を内蔵しており、初回にシステム設定で有効にするだけです。macOS 13 〜 15 では macFUSE を、Windows では WinFsp をインストールしてください。どちらもオープンソースで、ライセンス上同梱はできません。なくても内蔵ファイルブラウザで取り込み、書き出し、プレビューはできます。
Windows 版は本当にポータブルですか?
はい。単一ファイルの .exe はインストーラも管理者権限も不要で、初回起動時にローカルのアプリデータフォルダに展開されます。.zip のフォルダ版もあります。ボールトをドライブレターとしてマウントするのに必要な WinFsp だけは、別途システムにインストールします。
SealDisk はインターネットに接続しますか?
いいえ。プログラムにネットワークコードはありません。テレメトリも更新チェックもアカウントもありません。Pro のライセンス検証もオフラインで、アプリ内の公開鍵で照合するだけなので通信は一切発生しません。ファイアウォールで確認できます。
ボールトは macOS と Windows の間で共用できますか?
はい。両プラットフォームは同じ C++ コアと同じコンテナ形式を使うので、一つの .vault ファイルをどちらでも開けます。
偽装モードはどうやって「区別不能」にするのですか?
通常のボールトには、SealDisk のファイルであることをアプリに知らせる短い平文の目印があります。偽装モードではそれを取り除き、鍵導出パラメータは選択した段階番号で決まるため、先頭から末尾までのすべてのバイトが暗号文かランダムな詰め物になります。開くときは、偽装ボールトであることをアプリに指定して段階を選びます。