Vos fichiers n'existent
que sur votre disque
SealDisk est un disque virtuel chiffré, local et hors ligne. Déverrouillé, c'est un lecteur ordinaire que toute application peut lire et écrire. Verrouillé, ce n'est qu'un fichier impossible à distinguer de données aléatoires. Pas de cloud, pas de compte, pas de code réseau.
Utilisez-le comme un disque,
fiez-vous-y comme à un coffre
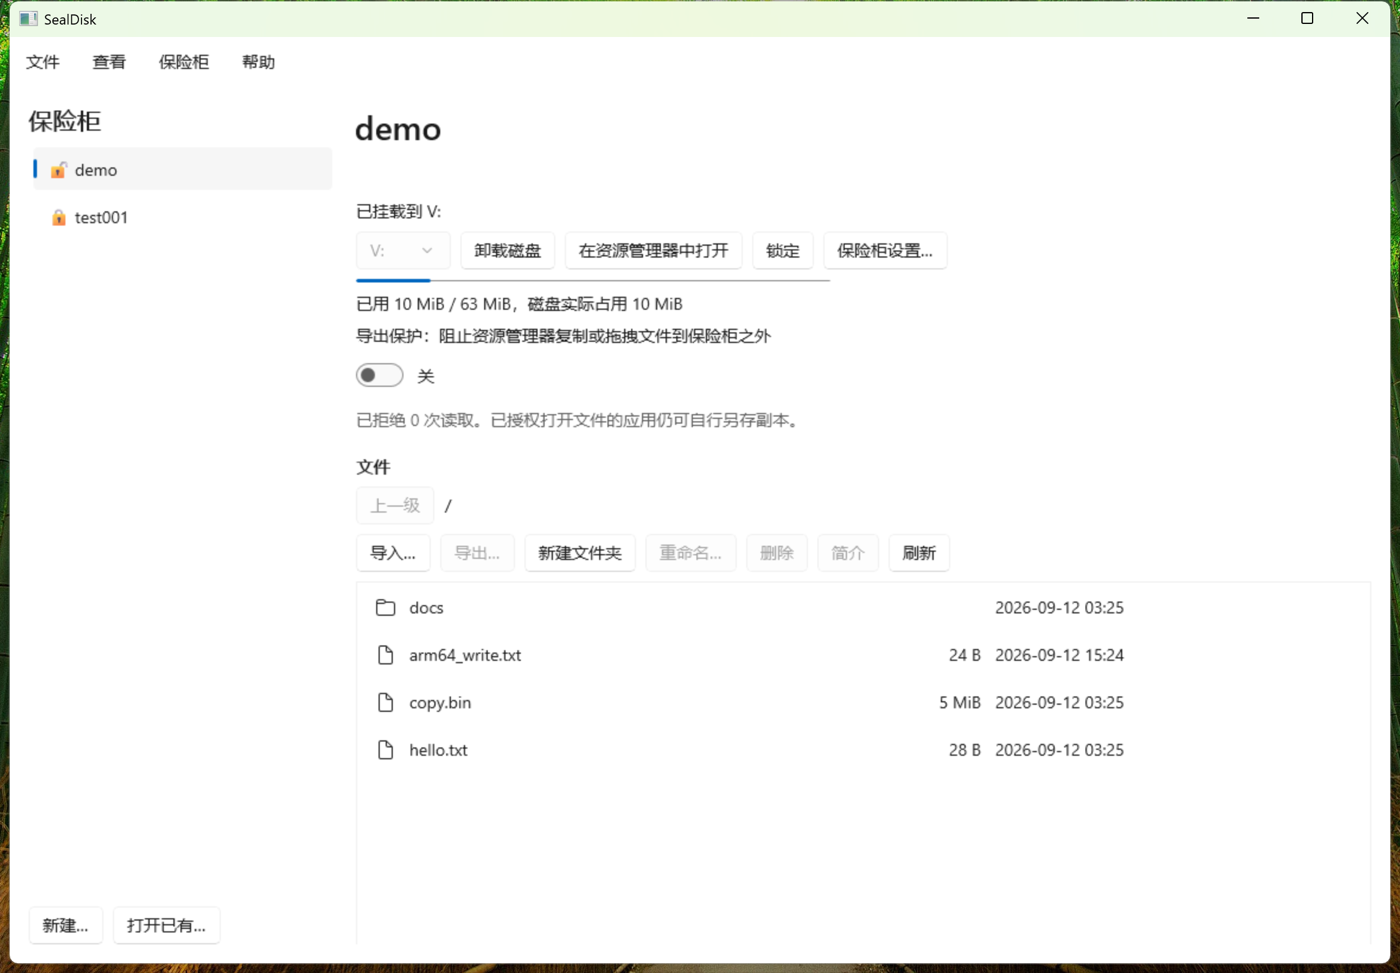
Une fois déverrouillé, SealDisk monte le conteneur comme un lecteur système. Finder, Office et Photoshop ouvrent et enregistrent directement. Fini le cycle déchiffrer, modifier, rechiffrer.
Déverrouiller, c'est monter
Saisissez votre mot de passe et le coffre apparaît avec vos autres disques : sous ~/SealDisk sur macOS, sous une lettre de lecteur sous Windows. Toutes les applications lisent et écrivent de façon transparente. Au verrouillage, le volume disparaît sans laisser de fichiers en cache.
Explorateur de fichiers intégré
Importez, exportez, prévisualisez textes et images, créez des dossiers, renommez et supprimez sans rien monter. Fonctionne même avant l'installation de WinFsp ou macFUSE.
Verrouillage automatique
Se verrouille après inactivité, à la mise en veille, au verrouillage de l'écran ou au changement d'utilisateur, en démontant le volume et en effaçant les clés de la mémoire. Le compte à rebours reste toujours visible.
Phrase de récupération
Une phrase de 24 mots vous rend vos données si vous oubliez le mot de passe. La saisie tolère casse et espaces, et les erreurs indiquent quel mot est faux.
Mot de passe de détresse et destruction d'urgence
Définissez un mot de passe de détresse : saisi sous la contrainte, il efface aussitôt la clé maîtresse et rend le conteneur irrécupérable. Vous pouvez aussi appuyer sur ⌘ ⇧ ⌥ ⌫ à tout moment pour déclencher la destruction d'urgence. La suppression sécurisée écrase deux fois avant d'effacer le fichier.
Protection contre la capture d'écran
Sous Windows, captures, enregistrements et PrintScreen ne donnent qu'un rectangle noir. Sous macOS, la fenêtre est masquée aux outils tiers d'enregistrement et de capture de fenêtre.
Protection d'export Pro
Une fois activée, les gestionnaires de fichiers et les processus non autorisés ne peuvent ni copier ni glisser de données hors du volume. Seules les applications que vous autorisez peuvent lire son contenu. Pleinement efficace sous Windows ; sous macOS, elle ne couvre pas le Finder (voir les limites).
Mode camouflage Pro
Supprime toute marque en clair : le conteneur n'est que des octets aléatoires du début à la fin. Utilisez n'importe quelle extension. Personne ne peut prouver qu'il s'agit d'un conteneur chiffré.
Liaison matérielle Pro
En option, scellez la clé d'appareil dans le Secure Enclave ou le TPM pour que le conteneur ne s'ouvre que sur cette machine. Une copie ailleurs est inutilisable.
Journal d'audit chiffré Pro
Déverrouillages, montages, changements de mot de passe et refus de politique sont consignés, chiffrés et chaînés par HMAC : toute altération ou troncature est détectable. Les noms de fichiers n'apparaissent que sous forme de fragments de hachage.
Conçu pour les fichiers qui ne doivent pas fuir
SealDisk trouve sa place partout où vous gardez des fichiers sensibles sur un ordinateur partagé, transporté, ou que vous ne contrôlez pas entièrement.
Contrats, finances et données clients
Indépendants et petites équipes gardent contrats, tableurs et listes de clients dans un seul coffre : monté pendant le travail, verrouillé en partant. Rien de sensible ne reste en clair sur le disque.
Fichiers privés sur un ordinateur partagé
Conservez photos et documents personnels sur une machine familiale ou de bureau sans que personne ne les consulte ni ne les copie. Verrouillé, le coffre n'est qu'un fichier opaque ; le verrouillage automatique couvre les oublis.
Portables qui voyagent
Liez le coffre au Secure Enclave ou au TPM de votre machine pour qu'un fichier copié ou volé soit inutilisable ailleurs, et gardez un mot de passe de détresse pour le pire. La liaison matérielle est une fonction Pro.
Sauvegardes chiffrées sur cloud et clés USB
Un coffre est un seul fichier : il se dépose tel quel sur iCloud, Dropbox, OneDrive ou une clé USB. Le service de synchronisation ne voit que du chiffré. Créé sur Mac, ouvert sous Windows.
Trois étapes pour commencer
Créez un coffre
Choisissez l'emplacement et la taille, définissez un mot de passe. Le coffre peut être de taille fixe ou grandir à la demande, et la suppression de fichiers libère réellement de l'espace disque.
Déverrouillez et montez
Saisissez votre mot de passe ou la phrase de récupération de 24 mots. En quelques secondes, le coffre apparaît comme un disque portant le nom de volume de votre choix.
Travaillez comme d'habitude
Ouvrez, modifiez et enregistrez dans n'importe quelle application. Quand vous avez fini, cliquez sur Verrouiller, ou ne faites rien et laissez-le se verrouiller seul.
Une conception ouverte,
des promesses vérifiables
Nous ne parlons pas de « chiffrement de niveau militaire ». Voici les algorithmes et paramètres réellement utilisés par SealDisk, pour que vous puissiez les vérifier un à un.
- Les nonces ne sont jamais réutilisés. Le nonce de chaque bloc combine un préfixe aléatoire du conteneur et un compteur d'écriture monotone qui ne revient jamais en arrière, même après une coupure de courant.
- Changer de mot de passe ne réécrit pas les données. La clé maîtresse est enveloppée par une KEK dérivée de votre mot de passe. Un changement ne fait que la réenvelopper : un coffre de 20 Go prend une seconde.
- Les clés sont protégées en mémoire. Les tampons sensibles sont verrouillés en RAM, tenus hors du swap et remis à zéro dès qu'ils ne servent plus. Les builds de production désactivent les core dumps.
- En-tête redondant. L'en-tête de 4096 octets est stocké en double. Si une copie est endommagée, l'autre la restaure.
- Protection contre la capture d'écran. La fenêtre de l'application est invisible pour les outils d'enregistrement et de capture d'écran : rien ne fuit lorsque vous partagez votre écran en réunion.
AES-256-GCM, blocs de 16 Kio, nonce 12 o + tag 16 oArgon2id (par défaut 256 Mio, 3 passes) → KEK → désenveloppe la clé maîtresse MKHKDF(MK) → HeaderKey / DataKey / MapKeyMot de passe · Clé de récupération · Clé d'appareil · Mot de passe de détresse.vault v1, en-tête de 4096 o en doubleOpenSSL 3, liée statiquementAucun. Le binaire ne contient aucun code réseauMot de passe
Argon2id en dérive la KEK, avec des paramètres adaptés à votre machine.
Clé maîtresse MK
Enveloppée par la KEK et stockée dans un emplacement. Chacun des quatre emplacements désenveloppe la même MK.
Clés de données
Dérivées par HKDF. En-tête, données et table d'allocation utilisent chacun leur propre clé.
SealDisk face à VeraCrypt, Cryptomator et au chiffrement intégral
Chacun de ces outils a ses forces. Voici leurs différences, pour choisir le bon ou les combiner.
| SealDisk | VeraCrypt | Cryptomator | FileVault / BitLocker | |
|---|---|---|---|---|
| Utilisation | Monté comme un lecteur ordinaire ; applications natives macOS et Windows | Monté comme un lecteur ; interface technique, nombreuses options | Monté comme un lecteur ; conçu pour la synchronisation cloud | Toujours actif sur tout le disque ; rien à monter |
| Sur le disque une fois verrouillé | Un fichier, indiscernable de données aléatoires | Un fichier, indiscernable de données aléatoires | Un dossier de fichiers chiffrés un à un ; nombre et tailles visibles | Le disque lui-même, ouvert à toute session connectée |
| Mot de passe oublié | Phrase de récupération de 24 mots, hors ligne | Aucune récupération ; les données sont perdues | Clé de récupération | Clé de récupération conservée par vous ou votre compte |
| Sous la contrainte | Le mot de passe de détresse efface la clé maîtresse ; raccourci de destruction d'urgence | Volumes cachés pour le déni plausible | Aucun | Aucun |
| Hors ligne, sans compte | Oui ; aucun code réseau, l'activation de la licence est elle aussi hors ligne | Oui | Oui pour l'application de bureau | Oui, intégré au système |
D'après la documentation publique de chaque produit en septembre 2026 ; tous évoluent, consultez leurs pages officielles. Le chiffrement intégral protège une machine éteinte et complète un coffre sans le remplacer.
Fonctions de base gratuites pour toujours, quatre fonctions Pro sur abonnement
Pas une version d'essai. Créez et utilisez autant de coffres que vous voulez, gratuitement, sans limite de durée et sans inscription. Pro ajoute quatre fonctions pour ceux qui en ont besoin.
Gratuit
Pour toujours. Coffres illimités, sans inscription.
- Créer et monter des coffres, sans limite
- Verrouillage automatique : inactivité, veille, écran verrouillé, changement d'utilisateur
- Phrase de récupération de 24 mots
- Mot de passe de détresse et destruction d'urgence
- Suppression sécurisée
- Explorateur de fichiers intégré
- Protection contre la capture d'écran
Pro Pro
Activé par une clé de licence hors ligne. Vos coffres restent à vous, que vous renouveliez ou non.
- Mode camouflage
- Liaison matérielle (Secure Enclave / TPM)
- Protection d'export (pleinement efficace sous Windows)
- Journal d'audit chiffré
- La clé de licence est liée à une machine, s'active hors ligne et ne demande aucun compte
- Gratuit veut dire gratuitLes fonctions de base sont gratuites pour toujours, sans limite de durée. Ce n'est pas une version d'essai.
- L'expiration ne bloque jamais vos donnéesÀ l'expiration de l'abonnement, les coffres et les données que vous possédez déjà ne sont absolument pas touchés. Les coffres camouflés et liés au matériel s'ouvrent et se lisent comme avant, la protection contre l'export que vous aviez activée reste active, et les journaux d'audit restent consultables et vérifiables. L'expiration empêche seulement de créer de nouveaux coffres avec des fonctions Pro et d'activer de nouvelles options Pro. Le système de licence ne participe jamais à la dérivation des clés : c'est un engagement d'architecture, pas un choix de politique.
- Activation hors ligneL'activation est entièrement hors ligne. Le code machine est un condensé irréversible de l'identifiant de la carte mère : il ne contient aucune information personnelle et n'est jamais envoyé. La licence est vérifiée avec une clé publique intégrée à l'application, sans aucune requête réseau. Changer de mémoire ou de disque, ou réinstaller le système, ne l'invalide pas ; un changement de carte mère demande une clé réémise, gratuite pendant l'année d'abonnement.
Téléchargement gratuit, sans inscription
La version macOS est signée Developer ID et notarisée par Apple. La version Windows est portable : ni installeur ni droits d'administrateur. Monter un coffre en lecteur nécessite un composant de système de fichiers, décrit ci-dessous.
macOSVersion 1.2.0 · Apple Silicon
- macOS 26 et ultérieur : rien d'autre à installer. L'extension de système de fichiers intégrée monte les coffres ; activez-la une fois dans Réglages Système.
- macOS 13 à 15 : installez macFUSE pour monter les coffres en lecteur.
- Sans montage, vous pouvez toujours importer, exporter et prévisualiser des fichiers dans l'explorateur intégré. Les Mac Intel ne sont pas encore pris en charge.
WindowsVersion 1.2.0 · x64 et ARM64
- Windows 10 (2004+) et 11. Un seul .exe portable : double-clic et c'est parti, sans installeur ni droits d'administrateur.
- Pour monter les coffres en lettre de lecteur, installez WinFsp (open source). Sans lui, l'explorateur intégré fonctionne quand même.
- Versions natives x64 et ARM64. Les fichiers de coffre sont interchangeables avec macOS. Un installeur MSIX suivra dès que nous aurons un certificat de signature de code.
Sommes SHA256 de chaque téléchargement
Ce qu'il ne peut pas faire, dit clairement
Le pire qu'un produit de sécurité puisse faire est de vous donner un sentiment de protection injustifié. Voici les scénarios que SealDisk ne promet explicitement pas de couvrir.
Les applications autorisées peuvent faire sortir des données
La protection d'export ne contrôle que les processus autorisés à lire le volume. Dès qu'une application peut ouvrir un fichier, elle peut l'enregistrer ailleurs, le copier dans le presse-papiers ou le téléverser. N'autorisez que des applications de confiance.
L'effacement sécurisé sur SSD n'est pas garanti physiquement
Le nivellement d'usure des SSD, les instantanés APFS et les sauvegardes Time Machine peuvent conserver d'anciennes copies. Activez aussi le chiffrement intégral avec FileVault ou BitLocker.
Le blocage après échecs ne vaut qu'en local
Quiconque obtient le fichier du conteneur peut tester des mots de passe hors ligne avec ses propres outils. La vraie défense, ce sont les paramètres Argon2id et un mot de passe long.
Sous macOS, la protection d'export ne couvre pas le Finder
FSKit de macOS n'indique pas au système de fichiers quel processus accède aux données : sous macOS, la protection d'export ne peut donc pas empêcher le Finder de copier des fichiers. Elle est pleinement efficace sous Windows. Vérifiez ce point avant d'acheter Pro ; sous macOS, la solution de contournement est macFUSE en mode extension de noyau.
Limite de 4 Gio par fichier
Le système de fichiers interne repose pour l'instant sur FAT : un fichier fait au plus 4 Gio et les noms ne peuvent pas contenir \ / : * ? " < > |. Une version future le remplacera par notre propre système tout en gardant le format de conteneur compatible.
La protection contre l'impression ne couvre pas les applications tierces
Les visionneuses intégrées d'images, de PDF et de texte n'ont pas de fonction d'impression, mais rien n'empêche une application tierce autorisée d'imprimer.
Les questions que vous vous posez peut-être
Et si j'oublie mon mot de passe ?
Si vous avez généré et conservé la phrase de récupération de 24 mots à la création du coffre, utilisez-la pour le déverrouiller et définir un nouveau mot de passe. Sans l'un ni l'autre, personne ne peut ouvrir le coffre, nous compris. C'est voulu, pas un oubli.
Que se passe-t-il à l'expiration d'un abonnement Pro ?
Rien pour vos données. Chaque coffre existant s'ouvre et fonctionne exactement comme avant, y compris ceux qui utilisent des fonctions Pro. Vous perdez seulement la possibilité de créer de nouveaux coffres à fonctions Pro ou d'activer de nouvelles options Pro, et le journal d'audit se met en pause après un délai de grâce de 3 jours. Les fonctions de base restent gratuites pour toujours.
Comment activer Pro ?
Trois étapes, toutes hors ligne : copiez votre code machine dans Réglages → Licence de l'application (de la forme W-4K7M-2QP9-XB3T-H6ZR) ; envoyez-le-nous lors de l'achat ; collez le texte de licence reçu dans la même page et cliquez sur Activer. Ni compte ni requête réseau. La page Licence est disponible à partir de la version 1.2.0.
Quelle différence entre SealDisk et VeraCrypt ?
Les deux créent des conteneurs chiffrés qui ressemblent à des données aléatoires et se montent en lecteur. SealDisk échange les nombreuses options de VeraCrypt contre une application native macOS et Windows avec ce que VeraCrypt n'a pas : phrase de récupération de 24 mots, mot de passe de détresse et destruction d'urgence, verrouillage automatique, protection contre la capture d'écran et explorateur intégré. VeraCrypt propose des volumes cachés et la prise en charge de Linux, et il est entièrement open source. Le tableau comparatif ci-dessus détaille tout cela.
Puis-je garder le fichier du coffre sur iCloud, Dropbox ou un disque externe ?
Oui. Le coffre est un fichier ordinaire et les services de synchronisation ne voient que du texte chiffré. Synchronisez-le verrouillé : synchroniser un coffre monté peut créer des copies en conflit. Ne montez jamais le même coffre sur deux ordinateurs à la fois.
Faut-il installer quelque chose pour monter un coffre ?
Sous macOS 26 et ultérieur, non : SealDisk embarque sa propre extension de système de fichiers, isolée, que vous activez une fois dans Réglages Système. Sous macOS 13 à 15, installez macFUSE ; sous Windows, installez WinFsp. Les deux sont open source et leurs licences ne nous autorisent pas à les embarquer. Sans eux, l'explorateur intégré permet toujours d'importer, d'exporter et de prévisualiser des fichiers.
La version Windows est-elle vraiment portable ?
Oui. Le .exe unique n'a besoin ni d'installeur ni de droits d'administrateur ; au premier lancement, il se décompresse dans votre dossier de données d'application local. Une version en dossier .zip existe aussi. Seul WinFsp, nécessaire pour monter les coffres en lettre de lecteur, est une installation système séparée.
SealDisk se connecte-t-il à Internet ?
Non. Il n'y a aucun code réseau dans le programme : pas de télémétrie, pas de vérification de mise à jour, pas de compte. Les licences Pro sont elles aussi vérifiées hors ligne, avec une clé publique intégrée à l'application et sans aucune requête réseau. Vous pouvez le vérifier avec un pare-feu.
Les coffres fonctionnent-ils entre macOS et Windows ?
Oui. Les deux plateformes partagent le même noyau C++ et le même format de conteneur : un fichier .vault s'ouvre sur l'une comme sur l'autre.
Comment le mode camouflage rend-il un coffre « indiscernable » ?
Un coffre normal porte une courte marque en clair qui indique à l'application qu'il s'agit d'un fichier SealDisk. Le mode camouflage la supprime ; les paramètres de dérivation de clés proviennent d'un niveau que vous choisissez, de sorte que chaque octet, du premier au dernier, est du texte chiffré ou du remplissage aléatoire. Pour l'ouvrir, vous indiquez à l'application qu'il s'agit d'un coffre camouflé et choisissez le niveau.
Mettez sous clé ce qui compte
Fonctions de base gratuites pour toujours, hors ligne, sans compte. Créez votre premier coffre une minute après le téléchargement.
Télécharger SealDisk 1.2.0